Коротко. Если на сайте есть форма с именем, телефоном или почтой, компания — оператор персональных данных. С 30 мая 2025 года штрафы за нарушения выросли, с 1 сентября 2025 года согласие на обработку оформляется отдельно от других документов. Ниже — 12 проверок, которые можно сделать самостоятельно примерно за час, до разговора с юристом.
Это практический чек-лист по сайту, а не юридическая консультация. Трактовки отдельных норм у юристов расходятся — там, где это так, мы прямо об этом пишем.
Почему этим стоит заняться сейчас
Три изменения последних полутора лет сделали сайт с формой заметной зоной риска:
- С 30 мая 2025 года выросли штрафы по статье 13.11 КоАП. За нарушение общих правил обработки организация платит 150 000–300 000 ₽, за повторное — 300 000–500 000 ₽. За неподачу уведомления в Роскомнадзор — 100 000–300 000 ₽. Скидка 50% за быструю оплату к этим штрафам больше не применяется.
- С 1 сентября 2025 года согласие на обработку персональных данных оформляется отдельно от иных документов, которые подтверждает пользователь (закон 156-ФЗ). Одна галочка «согласен с политикой, офертой и рассылкой» больше не подходит.
- С 1 июля 2025 года при сборе данных граждан России запрещено первично записывать их в базы за рубежом (закон 23-ФЗ). Как это применяется к зарубежной аналитике и виджетам, юристы трактуют по-разному, но риск стоит оценить.
| Нарушение | Штраф для организации |
|---|---|
| Общие правила обработки | 150 000–300 000 ₽ |
| То же повторно | 300 000–500 000 ₽ |
| Не подано уведомление в РКН | 100 000–300 000 ₽ |
| Не сообщено об утечке | 1–3 млн ₽ |
| Утечка данных 1 000+ человек | от 3 млн ₽ |
Суммы по утечкам растут с числом пострадавших, а повторная утечка наказывается оборотным штрафом — от 1 до 3% годовой выручки.
12 проверок
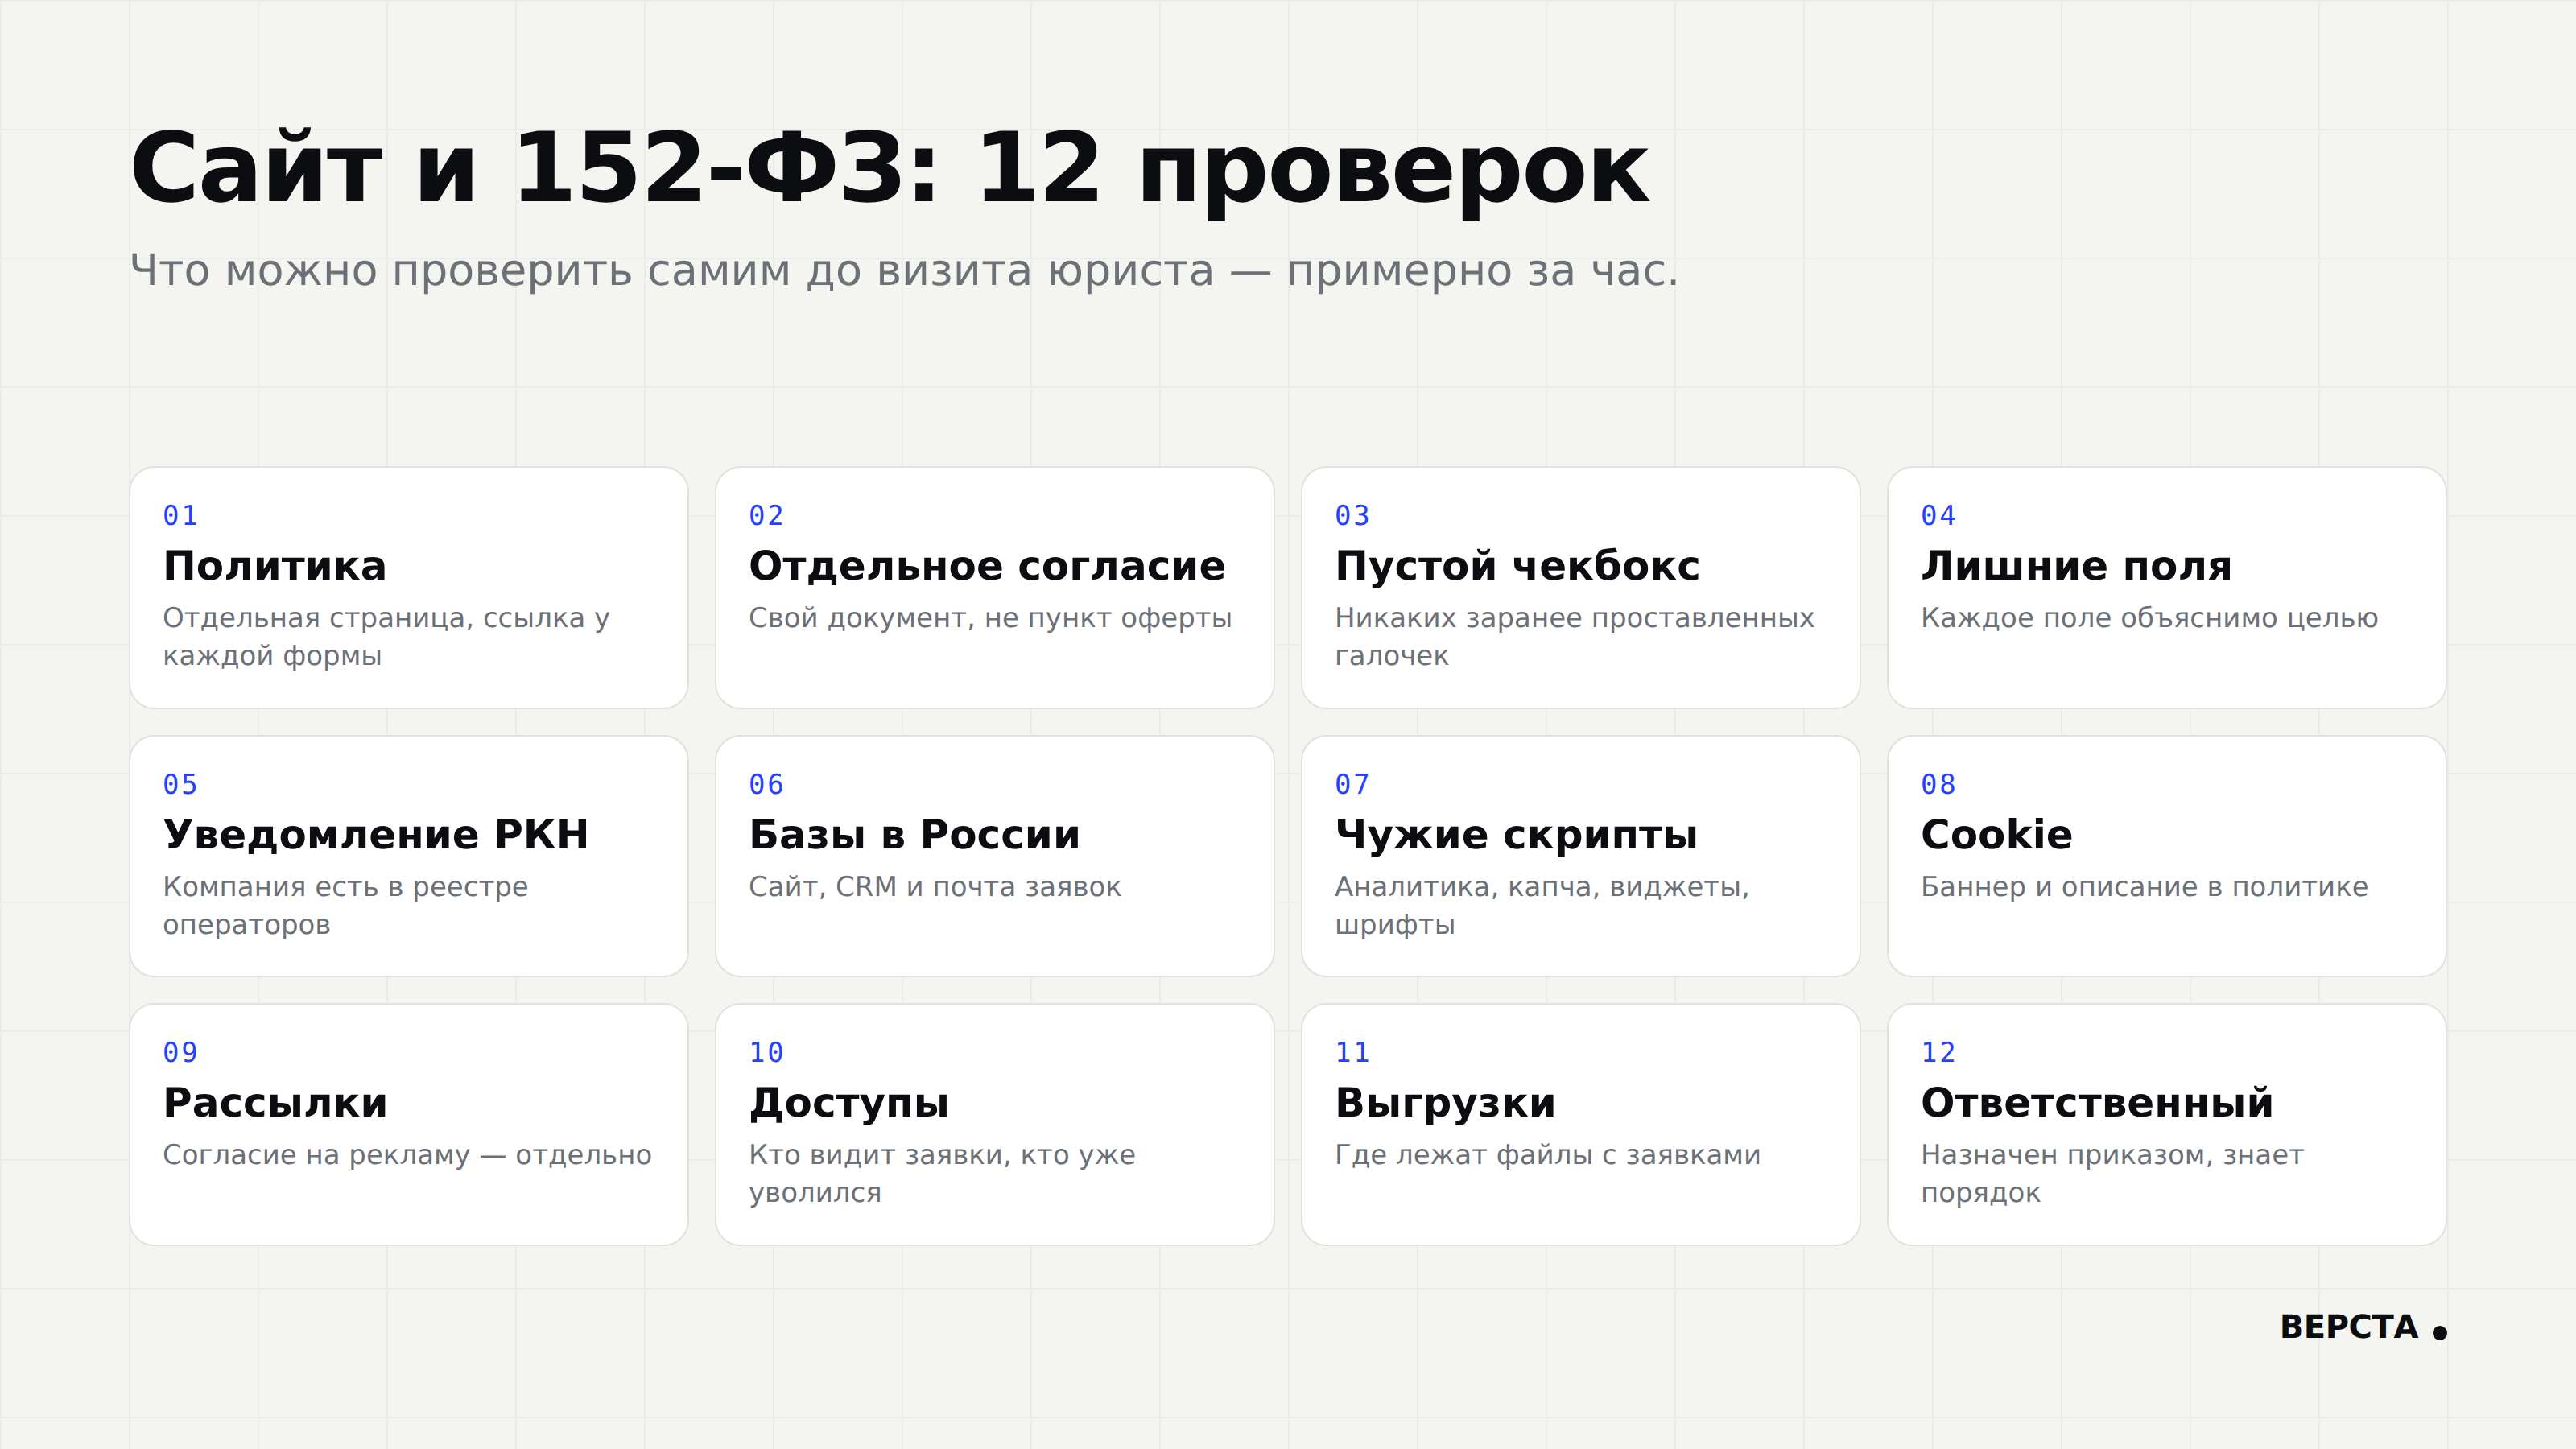
1. Политика обработки персональных данных. Отдельная страница, доступная с любой страницы сайта — обычно из подвала — и рядом с каждой формой. Проверьте, что в ней названы ваша компания, цели обработки и реальные сервисы, которые вы используете.
2. Отдельное согласие. Согласие на обработку — самостоятельный документ, а не абзац в политике или оферте. Пользователь должен иметь возможность прочитать именно его.
3. Пустой чекбокс. Галочка согласия не должна стоять заранее. Предзаполненный чекбокс согласием не считается.
4. Лишние поля. Каждое поле формы должно объясняться целью. Чтобы перезвонить по заявке, нужны имя и телефон. Адрес, дата рождения и паспорт здесь лишние — и как риск, и как помеха заявке.
5. Уведомление в Роскомнадзор. Найдите свою компанию в реестре операторов на портале персональных данных. Если её там нет — это первое, что нужно исправить. Порядок подачи мы разбирали в статье «Уведомление в Роскомнадзор: как подать за вечер».
6. Где хранятся данные. Проследите путь заявки: сайт, почта, CRM, таблица. Все места, куда попадают данные посетителя, должны находиться в России — включая почтовый сервис, на который приходят письма с формы.
7. Сторонние скрипты. Откройте сайт и посмотрите, какие внешние сервисы на нём работают: аналитика, капча, онлайн-чат, виджет обратного звонка, шрифты. Зарубежные сервисы, которые получают данные посетителей, — зона риска после 1 июля 2025 года. Часто их можно заменить российскими аналогами без потери функций.
8. Cookie. Если сайт использует cookie и системы аналитики, посетителя об этом предупреждают баннером, а в политике описано, какие данные собираются и зачем.
9. Рассылки. Согласие на рекламные и информационные рассылки берётся отдельно от согласия на обработку заявки. Это разные цели и разные документы.
10. Доступы. Кто видит заявки: администраторы сайта, менеджеры, подрядчики? Есть ли среди них уволившиеся сотрудники и бывшие исполнители? Лишний доступ — самый частый путь к утечке.
11. Выгрузки и копии. Файлы с заявками в общих папках, старые выгрузки из CRM, резервные копии сайта на чужом сервере — всё это тоже персональные данные.
12. Ответственный. В компании назначен приказом человек, ответственный за обработку персональных данных. Он знает, что делать, если придёт запрос посетителя или произойдёт утечка.
Типичные проблемы
Чаще всего проверка находит одно и то же:
- одна общая галочка на всё сразу — политику, оферту и рассылку;
- политика скопирована с чужого сайта и называет сервисы, которых у компании нет;
- заявки приходят на личную почту сотрудника в зарубежном почтовом сервисе;
- на сайте работает два-три забытых виджета, которые подключали для теста;
- у бывшего подрядчика до сих пор есть доступ к админке.
Большинство этих пунктов исправляется за один-два дня: это правки форм, текстов и настроек, а не новый сайт.
Что делать после проверки
Пункты 1–4 и 8–9 — правка форм и текстов на сайте. Пункты 5 и 12 — документы внутри компании. Пункты 6, 7, 10 и 11 — техническая инвентаризация: что установлено, куда уходят данные, у кого есть доступ.
Если хотите проверить сайт целиком, это входит в технический аудит — от 45 000 ₽: вы получаете список найденного с приоритетами. Исправление форм и политики обычно укладывается в доработку раздела; перенос сервисов с зарубежных на российские оцениваем после аудита.
Частые вопросы
Нужно ли уведомлять Роскомнадзор, если у нас только форма обратного звонка?
Да. Имя и телефон — персональные данные, а их сбор через сайт — обработка. Исключения из обязанности уведомлять сейчас очень узкие.
Можно ли оставить Google Analytics и reCAPTCHA?
Закон прямо эти сервисы не называет. Но если они получают данные посетителей из России, возникает риск нарушить запрет на первичный сбор в зарубежные базы. Многие компании снимают этот вопрос, переходя на российские аналоги.
Нужно ли переподписывать старые согласия после 1 сентября 2025 года?
Однозначного ответа нет, мнения юристов расходятся. Для новых заявок форму нужно привести к новым требованиям в любом случае.
Кто отвечает, если сайт делал подрядчик?
Оператор персональных данных — ваша компания, а не студия, которая сделала сайт. Поэтому проверку стоит делать самим или с подрядчиком, которому вы доверяете.
Оригинал опубликован на verstalabs.ru.